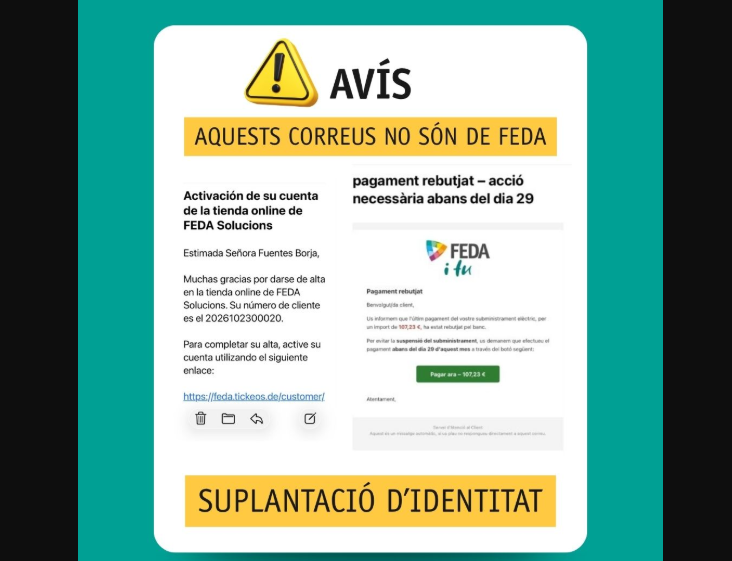
FEDA ha activat un avís per la circulació massiva de correus electrònics fraudulents que suplanten la identitat de la companyia elèctrica. L’objectiu d’aquesta campanya de phishing és enganyar els usuaris per obtenir dades personals i bancàries.
Les autoritats han detectat dues modalitats principals d’estafa. La primera d’elles utilitza un missatge d’alerta per un suposat rebut de la llum impagat i amenaça de tallar el subministrament de forma imminent si no es realitza el pagament abans d’una data límit.
Aquest correu inclou un botó directament dissenyat per efectuar el pagament immediat, el qual redirigeix la víctima cap a un entorn web completament fraudulent. Aquesta tècnica busca generar pànic i urgència per evitar que la persona comprovi la veracitat del missatge.
Falses altes a la botiga en línia de FEDA Solucions
La segona línia d’atac suplanta la filiació FEDA Solucions enviant un correu que informa d’una suposada alta a la seva botiga en línia. El text convida el destinatari a activar el compte mitjançant un enllaç extern a la plataforma.
Aquest botó d’activació condueix a una pàgina que no pertany als canals oficials de la companyia. L’empresa recorda que en cap cas s’ha de facilitar informació confidencial o bancària en llocs web de procedència dubtosa.
Davant d’aquest escenari, l’entitat recomana revisar amb detall l’adreça del remitent i verificar la destinació dels enllaços abans de fer-hi clic. En cas de rebre un missatge sospitós, la pauta és eliminar-lo immediatament sense respondre.