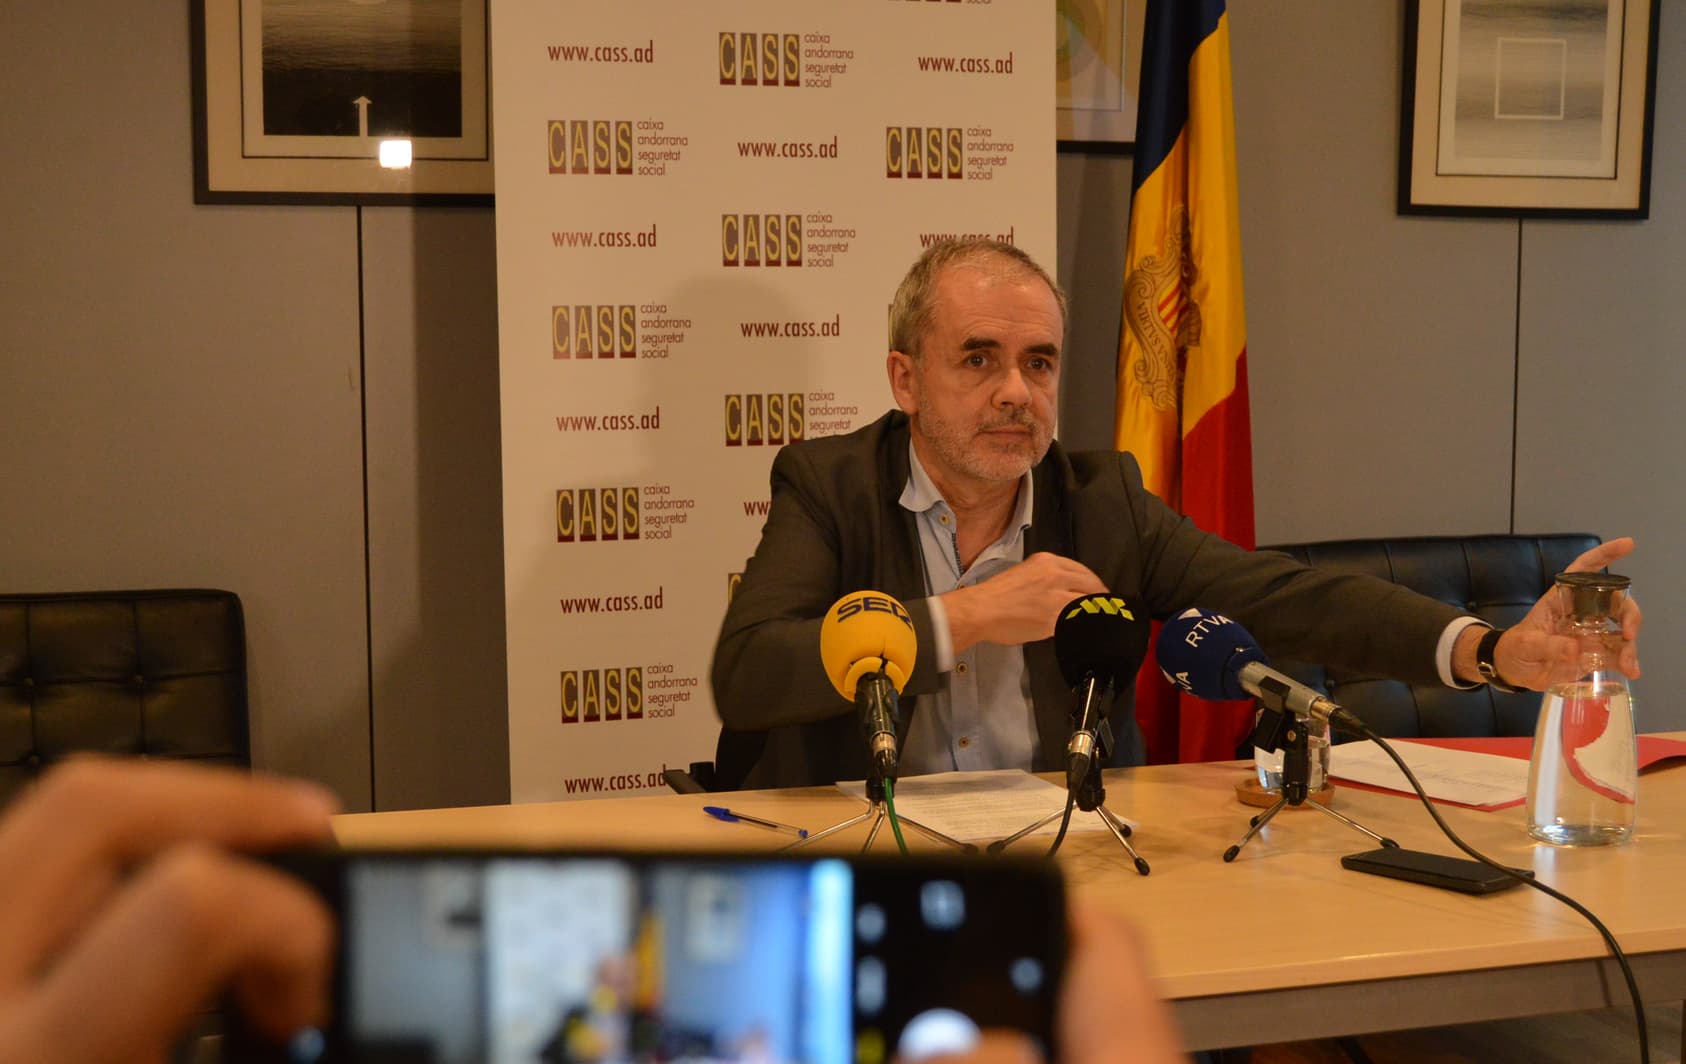
La CASS reforçarà la seva infraestructura tecnològica amb més inversió en ciberseguretat, xarxa i equipament informàtic. De fet, aquests àmbits concentraran la meitat de la nova partida destinada a tecnologia prevista per a l’any vinent. Així ho ha explicat a la trucada d’actualitat de l’Avui serà un bon dia de Ràdio Nacional el director general de l’organisme, Josep Escoriza, que ha insistit que cal mantenir una actualització constant dels sistemes i incrementar-ne les mesures de protecció davant les noves amenaces.
Sobre la possibilitat de presentar la dimissió arran del ciberatac, Escoriza ha evitat avançar cap decisió i ha situat com a prioritat immediata esbrinar l’abast de l’incident, resoldre’l i posar els seus coneixements a disposició de la parapública. El director general ha assegurat que vol explicar els fets amb la màxima transparència i ha recordat que la decisió sobre la seva continuïtat correspondrà al consell d’administració.
En paral·lel, aquest dimecres se sol·licitarà una compareixença davant del Consell General per donar compte del ciberatac i detallar les mesures que està adoptant la CASS per fer-hi front.
“Com s’ha arribat fins aquí?”: Concòrdia reclama una auditoria independent pel robatori de dades a la CASS
Concòrdia ha expressat la seva profunda preocupació arran del robatori massiu de dades a la Caixa Andorrana de Seguretat Social...
Revisió de les auditories i investigació de la intrusió
L’organisme també ha iniciat una revisió de les auditories de seguretat efectuades anteriorment per identificar possibles mancances i reforçar els sistemes de protecció. Escoriza ha explicat que la resposta s’articula al voltant de tres objectius: garantir el funcionament habitual de l’entitat, contenir els efectes de l’atac i impedir que es pugui reproduir, a més de comprovar si hi ha altres vulnerabilitats.
Una altra de les tasques en curs és reconstruir amb detall la seqüència dels fets. En aquest sentit, la CASS està recopilant les dades dels moviments detectats els dies 7 i 8, anteriors a l’atac de l’11, per facilitar-les a la Policia, a l’Agència de Protecció de Dades i a la resta d’autoritats implicades en les investigacions.

El ciberatac a la CASS pot tenir conseqüències durant mesos: què has de vigilar?
L’Agència Andorrana de Protecció de Dades (APDA) ha anunciat que analitzarà la violació de seguretat de dades personals relacionada amb...
La intrusió s’hauria produït a través del portal web
Pel que fa a la via d’accés dels atacants, Escoriza ha reiterat que, segons les dades disponibles fins ara, no s’hauria produït cap accés a la xarxa interna de la CASS ni a la base de dades de l’organisme.
La intrusió s’hauria fet a través del portal web de la parapública, utilitzant credencials legítimes que haurien estat obtingudes de manera il·lícita. Aquesta és una de les línies que s’estan analitzant per determinar com es va produir l’atac i quines mesures cal implementar per evitar nous incidents.