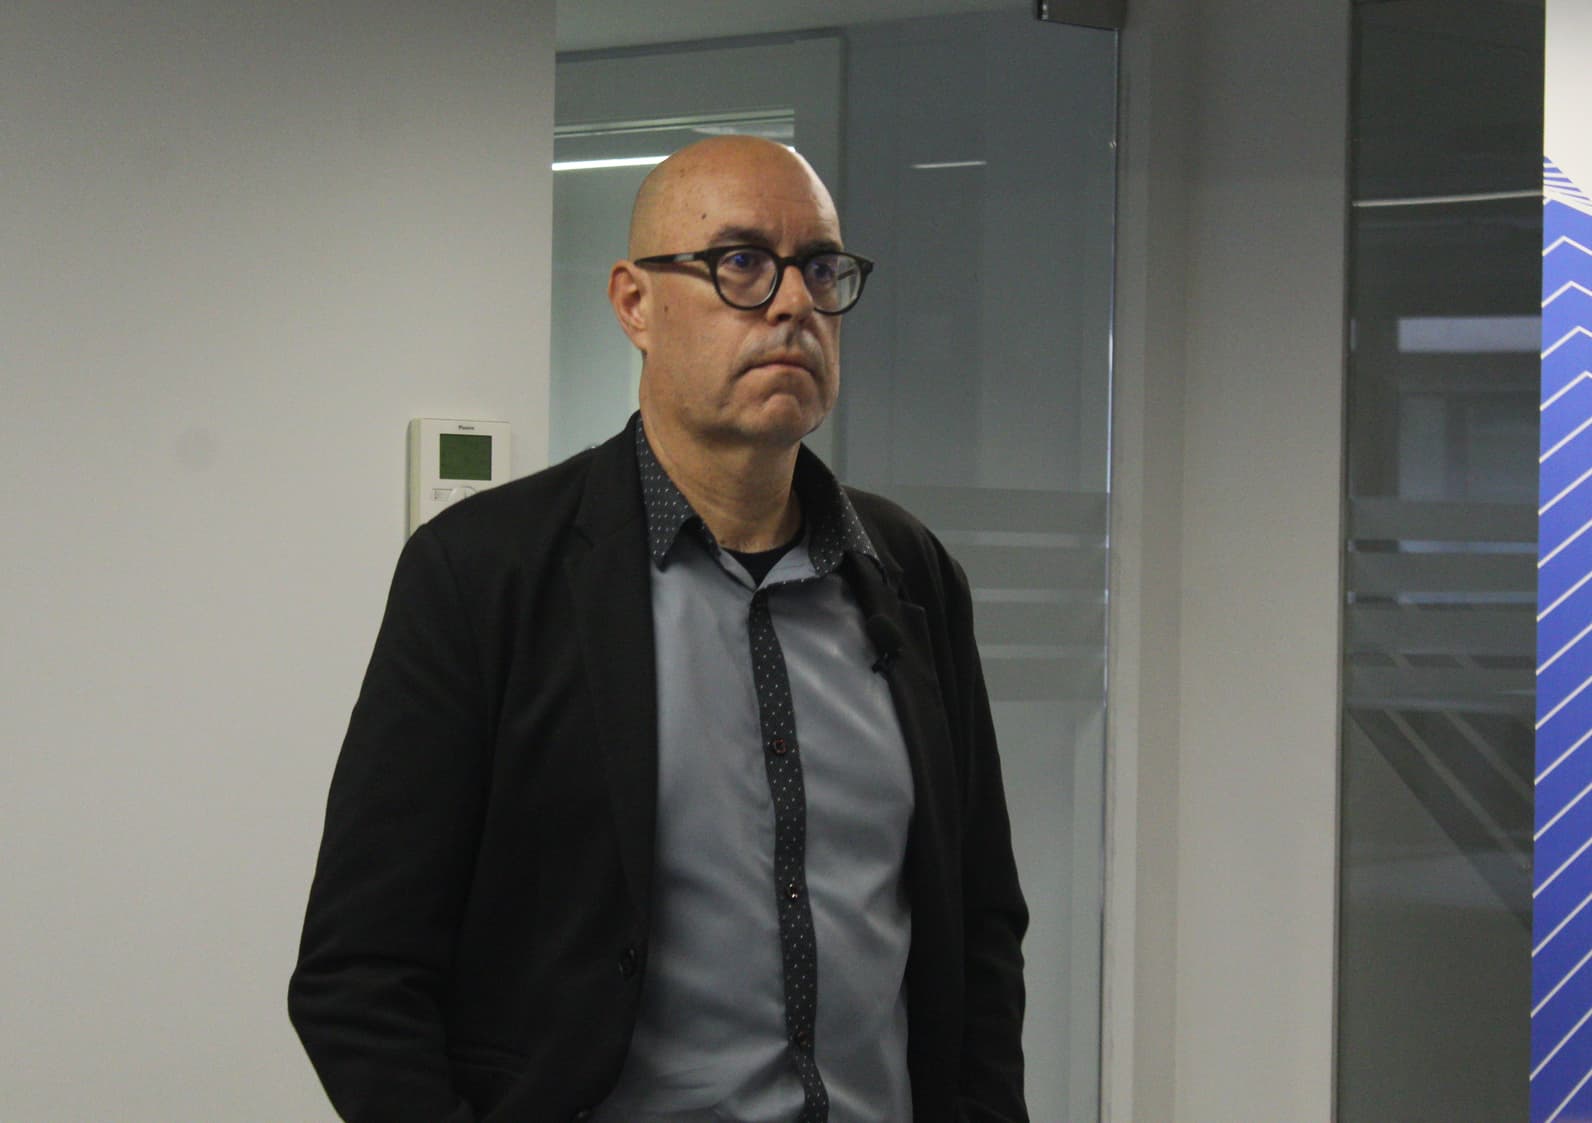
El responsable de l’Agència Nacional de Ciberseguretat (ANC-AD), Jordi Ubach, considera que canviar els números d’identificació administrativa (NIA) de tota la població no és, de moment, una solució necessària arran de la filtració de dades derivada del ciberatac a la Caixa Andorrana de Seguretat Social (CASS). Ubach ha explicat que aquests identificadors, per si sols, tenen un valor limitat per als ciberdelinqüents i que el risc apareix quan es troben amb altres dades personals que permeten elaborar perfils dels ciutadans i facilitar possibles estafes. “Bàsicament, és a dir, un NIA per si sol no és res”, per tant, “el NIA és un número que, per si sol, no té cap valor pels delinqüents”, ha subratllat.
“Canviar els NIA del país, en principi, no crec que sigui una solució, de moment”, ha manifestat aquest dimecres. En aquest sentit, ha recordat que els números d’identificació administrativa ja apareixen en diferents documents i registres públics, com ara el Butlletí Oficial del Principat d’Andorra (BOPA). Per això, ha insistit que el problema no és disposar d’aquest número de manera aïllada, sinó que es pugui combinar amb altres informacions personals.
No tenen constància que les dades estiguin a la venda a la ‘dark web’
Ubach ha advertit que aquesta combinació de dades pot permetre als atacants perfilar els usuaris i preparar campanyes de suplantació d’identitat mitjançant correus electrònics o missatges de text fraudulents. En aquest sentit, ha assenyalat que els ciberdelinqüents poden fer-se passar per entitats legítimes per aconseguir que els ciutadans facilitin informació personal o accedeixin a enllaços maliciosos.
Pel que fa a la possibilitat que les dades sostretes acabin comercialitzant-se, el responsable de l’ANC-AD ha assegurat que, ara per ara, no tenen constància que estiguin a la venda en els fòrums que monitora l’agència. Tot i això, ha considerat que és habitual que les dades procedents de filtracions acabin apareixent a la ‘dark web’, sovint agregades amb informació obtinguda en altres incidents. “La lògica és que tard o d’hora acabin a la ‘dark web'”.
Ubach ha insistit en la importància de mantenir una actitud de desconfiança davant qualsevol comunicació sospitosa i ha remarcat que la conscienciació ciutadana és clau per evitar caure en possibles estafes digitals. En aquest sentit, ha advertit que els dispositius desactualitzats o la descàrrega de continguts il·legals, com ara jocs, pel·lícules o programes, també poden facilitar la instal·lació de ‘malware’.
Canviar les credencials com a mesura preventiva
Malgrat descartar la substitució generalitzada dels NIA, Ubach ha insistit en la importància de renovar les credencials digitals i les contrasenyes que puguin haver quedat compromeses. Ha explicat que alguns usuaris utilitzen combinacions febles, com ara el NIA juntament amb el nom o la data de naixement, i que també és habitual reutilitzar les mateixes contrasenyes en diferents plataformes.
Per aquest motiu, ha recomanat usar contrasenyes complexes i diferents per a cada servei, recórrer a gestors de contrasenyes i activar el doble factor d’autenticació en els entorns bancaris, els comptes de correu electrònic, les xarxes socials i altres serveis personals. També ha advertit que, si un dispositiu continua infectat amb un programa maliciós, les noves credencials que s’hi introdueixin també poden quedar exposades.
Els quatre certificats digitals provenien de filtracions
Sobre l’origen de l’incident, Ubach ha explicat que els quatre certificats digitals vinculats al ciberatac procedien, en principi, de filtracions de credencials. Tanmateix, encara no s’ha pogut determinar si els quatre dispositius dels quals provenien havien estat infectats amb programes maliciosos o si es tractava de filtracions antigues. Aquesta qüestió haurà de quedar aclarida amb l’informe tècnic que està elaborant la CASS.
El responsable de l’agència ha apuntat que l’origen de la vulneració estaria relacionat amb un ‘infostealer’, un tipus de programa maliciós que extreu informació dels dispositius infectats, com ara contrasenyes, fotografies, missatges o contactes. Segons ha explicat, aquestes infeccions poden produir-se a través d’enllaços rebuts per correu electrònic o aplicacions de missatgeria, però també mitjançant la descàrrega de continguts o programes no segurs.
Pendent de l’informe forense de la CASS
D’altra banda, Ubach ha assenyalat que encara no es pot determinar si l’incident es podria haver evitat ni si hi va haver alguna negligència en els protocols de seguretat de la CASS. “No podem parlar de negligència fins que no acabi la investigació a la CASS”, ha afirmat. L’agència està pendent de l’informe forense definitiu per poder valorar les circumstàncies de la vulneració i les mesures de seguretat que hi havia implementades.
Ubach ha explicat que la CASS va notificar formalment l’incident a l’ANC-AD la mateixa nit que es va detectar, dins del termini legal de 72 hores. Una vegada judicialitzat el cas i sota secret de sumari, la investigació ha quedat en mans de la policia i la justícia, mentre que l’agència continua treballant en l’intercanvi d’informació amb equips de resposta a incidents d’altres països per intentar identificar l’origen i els possibles responsables.
Finalment, ha indicat que l’ANC-AD ha incrementat el monitoratge i ha accelerat les recomanacions per reforçar l’autenticació als sistemes de les empreses, especialment les infraestructures crítiques i importants. “Hem notificat a totes les empreses que han d’establir una sèrie de mesures robustes de seguretat”, ha assenyalat Ubach. També ha anunciat l’activació de campanyes de conscienciació adreçades a la ciutadania i a les petites i mitjanes empreses.